Rôles et permissions
Comment Eos décide qui peut faire quoi : les rôles, les permissions accordées ou retirées personne par personne, et la règle qui tranche.
Article5 min
Chaque organisation démarre avec deux rôles : Administrateur, qui a le contrôle total, et Membre, qui accède à tous les modules sans les administrer. Vous pouvez en créer autant que nécessaire.
Ce que porte un rôle
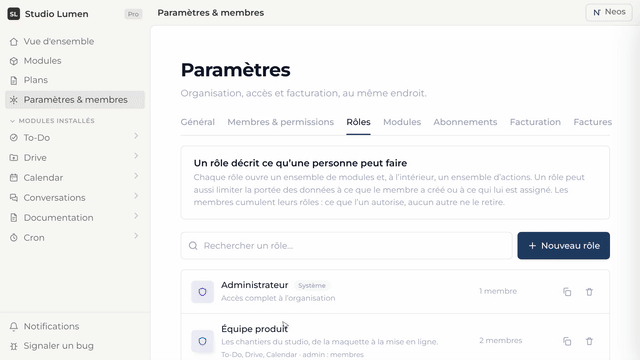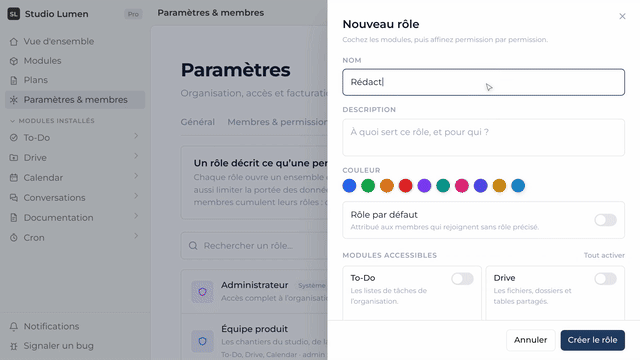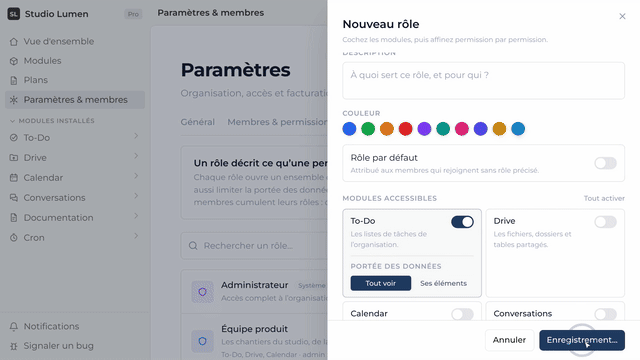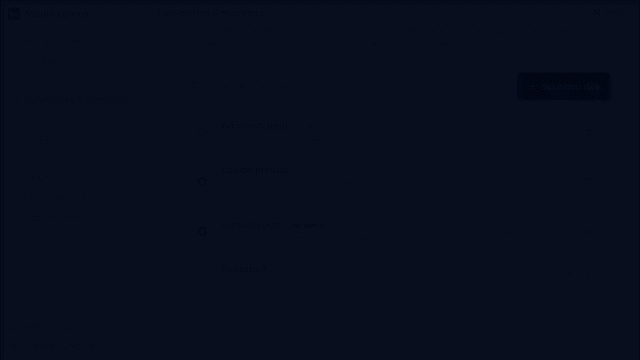
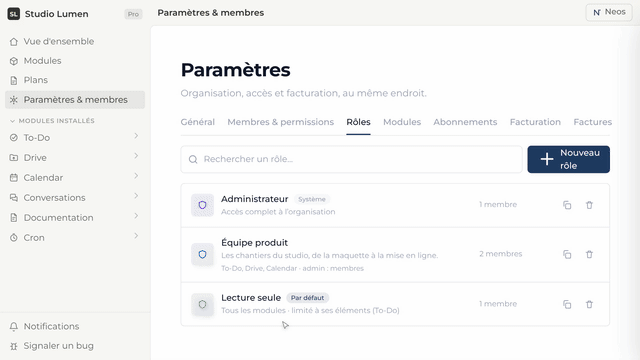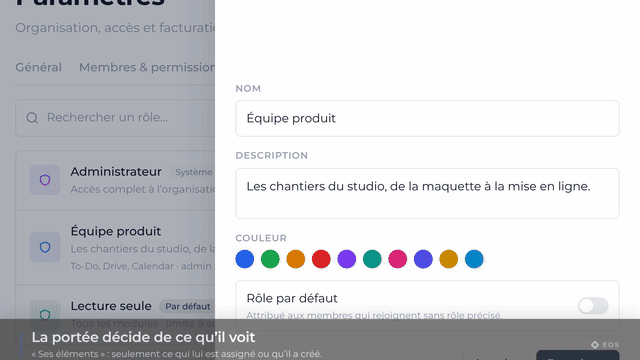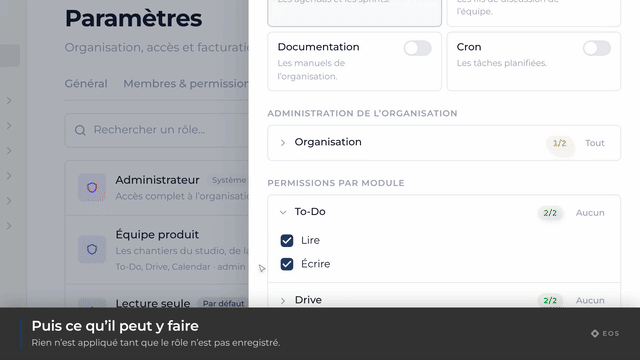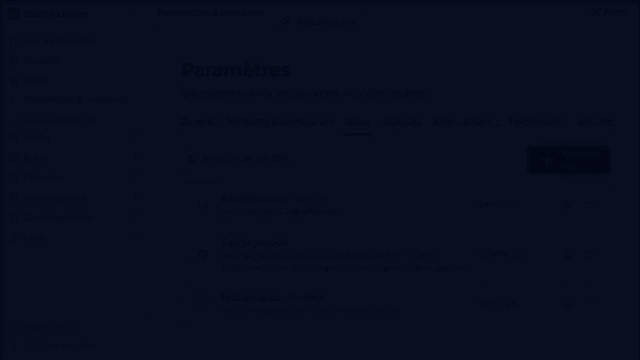
Un rôle définit deux choses : les modules auxquels il donne accès, et les permissions qu’il détient dans chacun — voir, créer, modifier, supprimer, administrer. Le réglage se fait module par module.
Les exceptions, personne par personne
En plus de ses rôles, chaque membre peut recevoir des permissions supplémentaires — ou s’en voir retirer explicitement. C’est ce qui évite de créer un rôle pour un droit ponctuel.
Restreindre un objet à quelques personnes
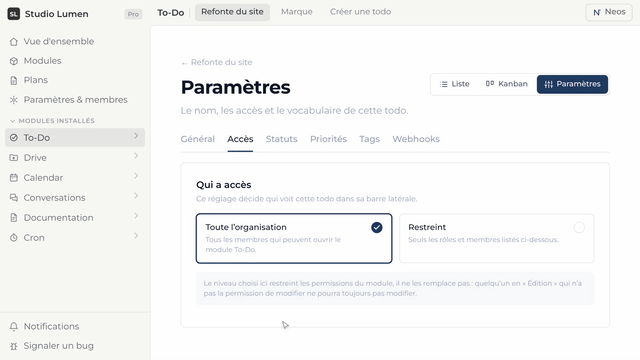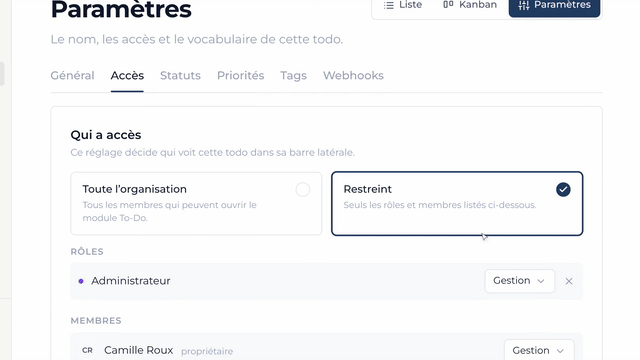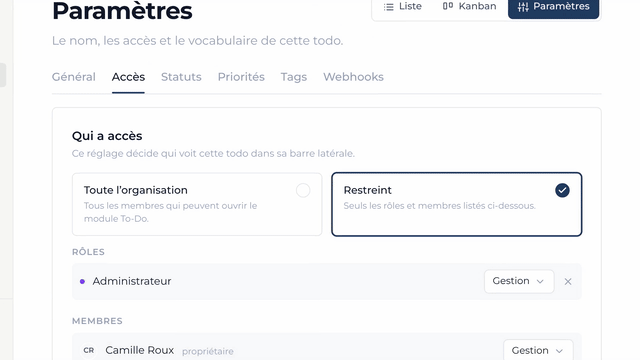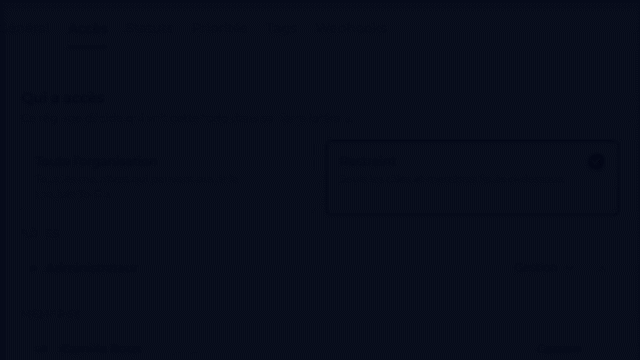
Au-delà des rôles, certains objets portent leurs propres accès. Une liste de tâches, un agenda, une documentation peuvent être ouverts à toute l’organisation ou restreints aux rôles et aux personnes que vous nommez, en lecture, en écriture ou en gestion. Pour les autres, l’objet n’existe pas.
Questions fréquentes
Un membre peut-il avoir plusieurs rôles ?
Oui. Ses permissions sont alors l’union de celles de ses rôles, moins les retraits explicites qui le concernent.
Comment retirer tous les droits sans exclure quelqu’un ?
Créez un rôle sans aucun module accessible et attribuez-le seul. La personne reste membre de l’organisation et ne voit plus rien.